
Ativar, renovar e resolver problemas do certificado SSL
Com um certificado SSL, o seu site fica acessível através de https, com um cadeado na barra de endereço. Na WebOké, recebe um certificado Let's Encrypt gratuito que é renovado automaticamente. Em seguida, explicamos como o ativar, como funciona com subdomínios e o que fazer se o certificado tiver expirado ou se o seu site continuar a mostrar "não seguro".
Os domínios novos recebem geralmente um certificado automaticamente, poucas horas depois de o domínio apontar para o nosso servidor. Não vê o cadeado? Então ative-o no DirectAdmin.
Como ativar o certificado
- Inicie sessão no DirectAdmin: vá a O meu WebOké, aceda a Os meus Produtos e clique em DirectAdmin junto ao seu pacote de alojamento.
- Em Gestão da Conta, clique em Certificados SSL/TLS. Se tiver mais do que um domínio, escolha o domínio no canto superior direito.
- No separador Gerir Certificados, pode ver se já existe um certificado. Se aparecer a indicação de que o sistema ACME está desativado, vá ao separador Definições ACME.
- Ative Ativar ACME, mantenha as restantes definições e clique em Guardar Alterações na parte inferior.
- Volte a Gerir Certificados e clique em Pedir Agora junto a Emissão Automática de Certificados. Confirme o pedido.
O pedido é processado em segundo plano e demora normalmente alguns minutos. Depois disso, o certificado aparece na Lista de Certificados. É válido para o seu domínio, www e também mail, ftp, pop e smtp, e o DirectAdmin renova-o automaticamente. Se não clicar em Pedir Agora, o DirectAdmin trata disso automaticamente dentro de 24 horas.
Um certificado para um subdomínio
Um subdomínio, como shop.oseudominio.nl, recebe automaticamente o seu próprio lugar no certificado. Não precisa de o encomendar separadamente.
- Crie o subdomínio em Gestão de Subdomínios e certifique-se de que, na DNS, este aponta para o nosso servidor.
- O DirectAdmin pede o certificado na ronda automática seguinte, dentro de 24 horas. Se não quiser esperar, clique em Pedir Agora em Certificados SSL/TLS.
- Se, no subdomínio, vir um certificado em nome do servidor (como linux2023.webawere.nl), ou uma mensagem a indicar que o nome não corresponde, isso significa que o subdomínio ainda não tem certificado próprio. Verifique a DNS e volte a pedir o certificado.
- Um certificado wildcard (*.oseudominio.nl) só é possível se a DNS do seu domínio estiver alojada na WebOké (ns1.webawere.nl e ns2.webawere.nl). Se a sua DNS estiver noutro local, como na Cloudflare, desative em Definições ACME a opção Preferir certificados wildcard. Nesse caso, recebe um certificado com os nomes individuais, que funciona igualmente bem.
Pode ler mais sobre este tema em Certificado para www, subdomínios e wildcard. Se o próprio subdomínio ainda não funcionar, consulte O subdomínio criado não funciona.
O pedido não é bem sucedido?
Aparece uma lista em Verificações HTTP com Falha? Nesse caso, o Let's Encrypt não consegue verificar esses nomes. Normalmente, o domínio ainda não aponta para o nosso servidor, por exemplo porque uma mudança ainda está em curso ou a DNS está noutro local. Após uma alteração na DNS, por vezes demora algumas horas até ser possível pedir o certificado. Com Domein gezondheid, pode verificar rapidamente se o seu domínio aponta para os nossos servidores.
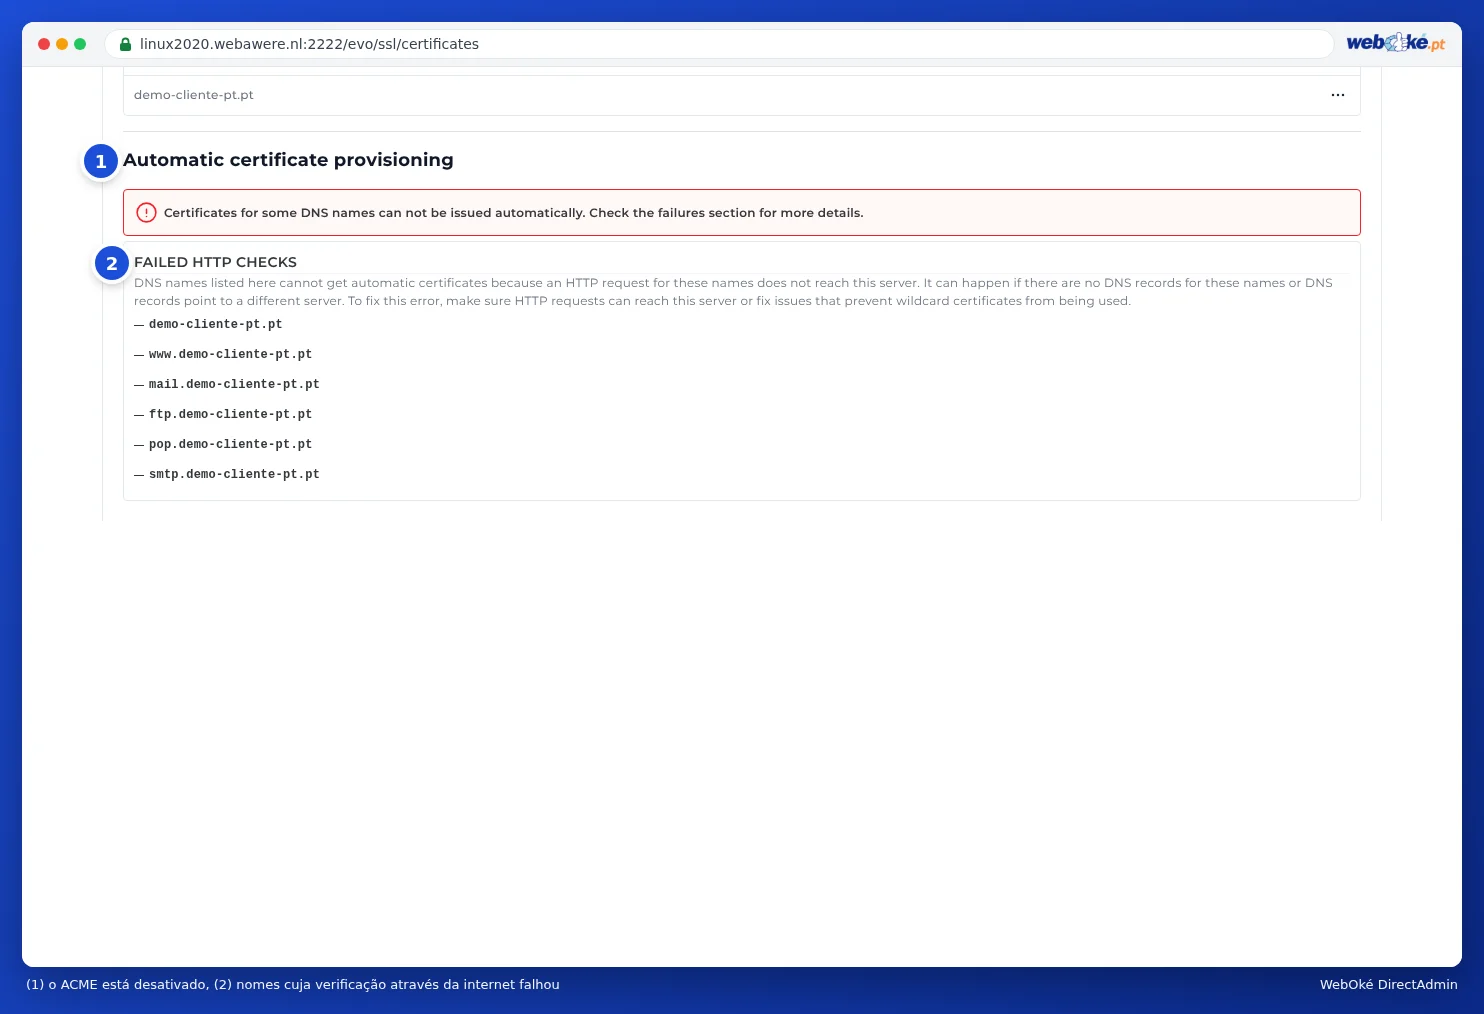
Se apenas mail, ftp, pop ou smtp aparecerem na lista, e o seu e-mail estiver alojado noutro local, isso não é um problema: o seu site recebe o certificado normalmente.
Certificado expirado ou não renovado?
O DirectAdmin renova o certificado automaticamente, mas para isso o Let's Encrypt precisa de conseguir verificar o seu domínio sempre que o faz. Se o certificado tiver expirado, significa que essa verificação falhou. Verifique os seguintes pontos:
- O seu domínio continua a apontar para nós? Verifique o registo A e também o registo AAAA (IPv6). Se um dos dois apontar para outro servidor, a verificação falha. Consulte Como verifico se o meu domínio aponta para o servidor correto?
- Utiliza o proxy da Cloudflare? Se a nuvem laranja estiver ativa, desative-a temporariamente (nuvem cinzenta) até o certificado estar disponível.
- Existe um registo CAA na sua DNS? Nesse caso, letsencrypt.org tem de estar incluído. Adicione-o ou remova o registo CAA.
- O seu site bloqueia a verificação? O Let's Encrypt obtém um ficheiro da pasta
/.well-known/acme-challenge/. Uma regra personalizada no.htaccess, um plugin de segurança ou uma pasta protegida por palavra-passe podem impedir isso. Remova temporariamente essa regra ou crie uma exceção para .well-known. - Alguma vez carregou um certificado próprio? Se este tiver expirado ou não corresponder ao nome, remova-o na Lista de Certificados. Assim, o DirectAdmin pode voltar a pedir um certificado gratuito.
- Peça novamente o certificado através de Pedir Agora, depois de resolver a causa.
Pode encontrar todas as mensagens e soluções em O Let's Encrypt não funciona: causas e soluções.
Certificado ativo, mas continua a aparecer "não seguro"?
O seu certificado está a funcionar, mas o navegador não mostra o cadeado ou apresenta a mensagem "não seguro"? Normalmente, trata se de uma destas causas:
- Conteúdo misto: a sua página ainda carrega imagens, tipos de letra ou scripts através de http://. Prima F12 no seu navegador e abra o separador Consola. Aí encontra mensagens com Mixed Content e o endereço de cada elemento que ainda é carregado via http. Substitua esses endereços por https://.
- O nome não consta do certificado: por exemplo, está a abrir o www, um apontador de domínio ou um domínio redirecionado que não tem certificado. Clique no ícone à esquerda do endereço e veja para que nome o certificado foi emitido. Certifique se de que esse nome aponta para nós e peça novamente o certificado.
- Está a abrir o site via http: redirecione automaticamente os visitantes para https. Consulte Redirecionar obrigatoriamente os visitantes para https.
Pode ler como resolver o conteúdo misto no WordPress e noutros sites em Sem cadeado ou "não seguro": resolver conteúdo misto.
Não consegue resolver a situação?
Peça ao assistente de IA em O meu WebOké para verificar o seu certificado, ou crie um ticket. Mencione o seu nome de domínio e o que vê em Verificações HTTP com Falha.
Explicação detalhada com capturas de ecrã: Pedir um certificado Let's Encrypt gratuito no manual do DirectAdmin.