
Aktivering, fornyelse og fejlfinding af SSL-certifikat
Med et SSL certifikat er dit website tilgængeligt via https, med en hængelås i adresselinjen. Hos WebOké får du et gratis Let's Encrypt certifikat, som fornys automatisk. Herunder kan du læse, hvordan du slår det til, hvordan det fungerer med subdomæner, og hvad du skal gøre, hvis certifikatet er udløbet, eller dit website alligevel viser 'ikke sikker'.
Nye domæner får som regel automatisk et certifikat inden for et par timer, efter at domænet peger på vores server. Ser du ikke en hængelås? Så slår du det til selv i DirectAdmin.
Sådan slår du certifikatet til
- Log ind på DirectAdmin: gå i Mit WebOké til Mine Produkter og klik ved dit hostingpakke på DirectAdmin.
- Klik under Account Manager på SSL-certifikater. Har du flere domæner, vælg da domænet øverst til højre.
- På fanen Administrer certifikater kan du se, om der allerede er et certifikat. Står der, at ACME systemet er slået fra? Gå da til fanen ACME indstillinger.
- Slå Aktiver ACME til, lad de andre indstillinger stå, og klik nederst på Gem ændringer.
- Gå tilbage til Administrer certifikater og klik ved Automatisk certifikatudstedelse på Anmod nu. Bekræft spørgsmålet.
Anmodningen kører i baggrunden og tager som regel et par minutter. Bagefter står certifikatet i Certifikatlisten. Det gælder for dit domæne, www og også mail, ftp, pop og smtp, og DirectAdmin fornyer det automatisk. Klikker du ikke på Anmod nu, gør DirectAdmin det selv inden for 24 timer.
Et certifikat til et subdomæne
Et subdomæne, som shop.dindomæne.dk, får automatisk sin egen plads i certifikatet. Du behøver ikke bestille noget særskilt til det.
- Opret subdomænet i Administrer underdomæner og sørg for, at det i DNS peger på vores server.
- DirectAdmin anmoder om certifikatet ved næste automatiske runde, inden for 24 timer. Vil du ikke vente, så klik i SSL-certifikater på Anmod nu.
- Ser du på subdomænet et certifikat i serverens navn (som linux2023.webawere.nl), eller en meddelelse om, at navnet ikke stemmer? Så har subdomænet endnu ikke sit eget certifikat. Kontroller DNS og anmod igen.
- Et wildcard certifikat (*.dindomæne.dk) kan kun oprettes, hvis DNS for dit domæne ligger hos WebOké (ns1.webawere.nl og ns2.webawere.nl). Ligger din DNS et andet sted, som hos Cloudflare, så slå i ACME indstillinger kontakten Foretræk wildcard-certifikater fra. Du får så et certifikat med de enkelte navne, og det fungerer lige så godt.
Mere om dette kan du læse i Certifikat til www, subdomæner og wildcard. Virker subdomænet selv endnu ikke, læs da Oprettet subdomæne virker ikke.
Lykkes anmodningen ikke?
Står der en liste under Mislykkede HTTP-kontroller? Så kan Let's Encrypt ikke kontrollere de navne. Som regel peger domænet (endnu) ikke på vores server, for eksempel fordi en flytning stadig pågår, eller fordi DNS ligger et andet sted. Efter en DNS ændring kan det nogle gange tage et par timer, før certifikatet kan anmodes om. Med Domæne sundhed kan du hurtigt se, om dit domæne peger på os.
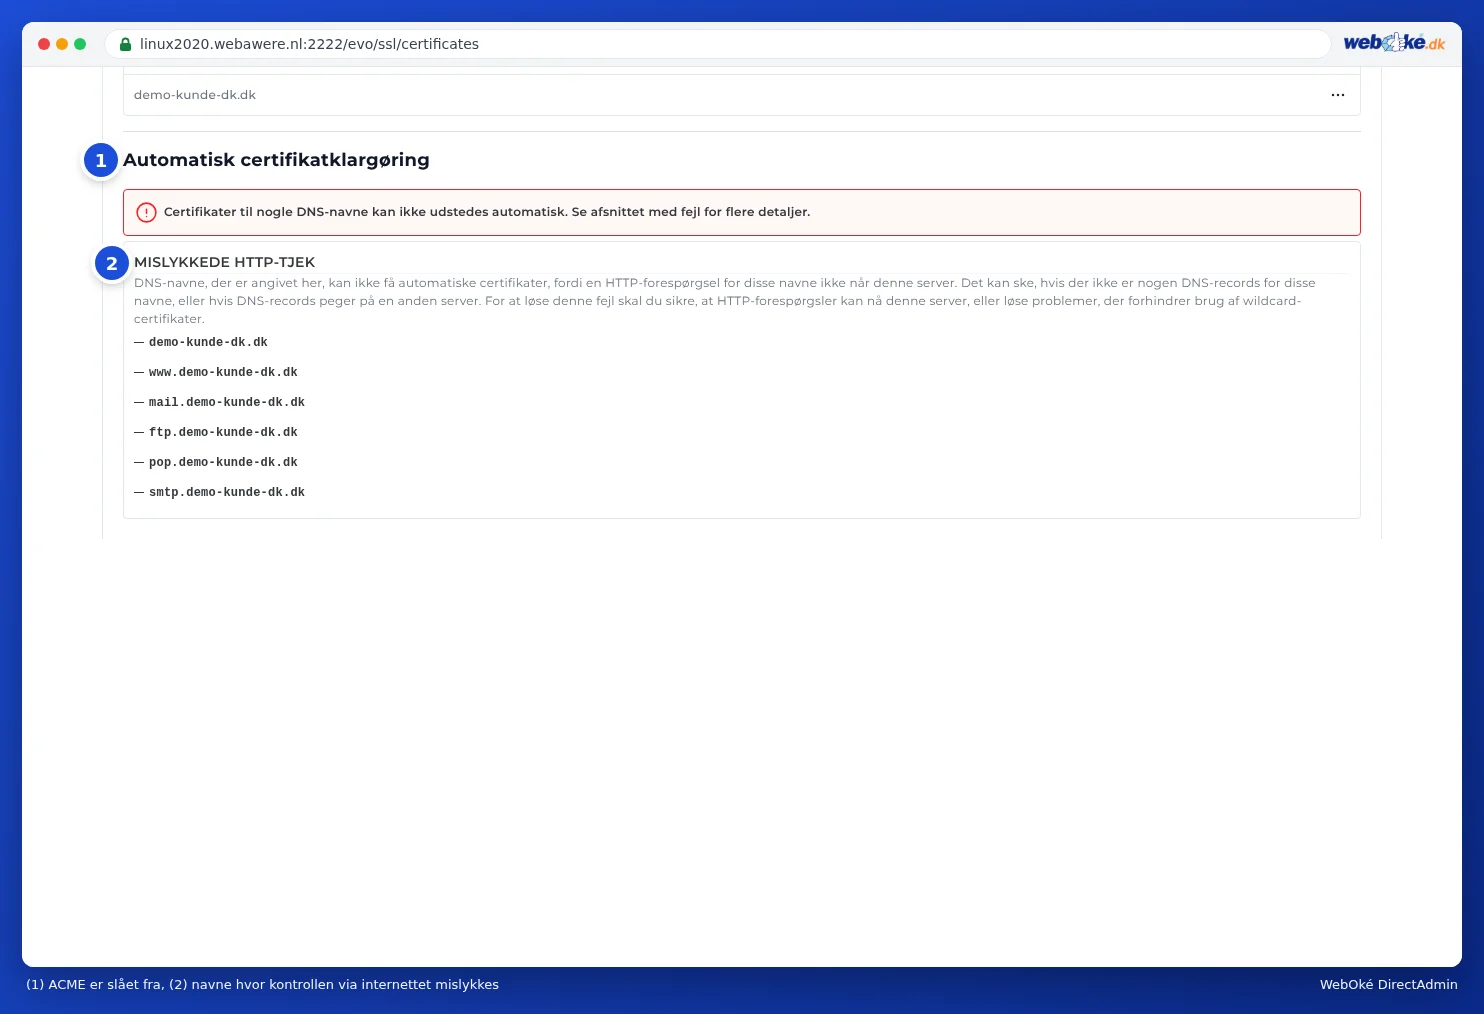
Står der kun mail, ftp, pop eller smtp på listen, og ligger din e-mail et andet sted? Så er det ikke et problem: dit website får bare et certifikat.
Certifikat udløbet eller ikke fornyet?
DirectAdmin fornyer certifikatet automatisk, men det kræver, at Let's Encrypt hver gang kan kontrollere dit domæne igen. Er certifikatet udløbet, er den kontrol mislykket. Gennemgå disse punkter:
- Peger dit domæne stadig på os? Kontroller A-posten og også AAAA-posten (IPv6). Peger en af de to på en anden server, mislykkes kontrollen. Se Hvordan kontrollerer jeg, om mit domæne peger på den rigtige server?
- Bruger du Cloudflares proxy? Er den orange sky slået til, slå den da midlertidigt fra (grå sky), indtil certifikatet er klar.
- Står der en CAA-post i din DNS? Så skal letsencrypt.org stå i den. Tilføj den eller fjern CAA-posten.
- Blokerer dit website kontrollen? Let's Encrypt henter en fil fra mappen
/.well-known/acme-challenge/. En egen regel i.htaccess, et sikkerhedsplugin eller en mappe med adgangskode kan forhindre det. Fjern en sådan regel midlertidigt, eller lav en undtagelse for .well-known. - Har du nogensinde uploadet et eget certifikat? Er det udløbet, eller passer det ikke til navnet, så slet det i Certifikatlisten. Så kan DirectAdmin igen anmode om et gratis certifikat.
- Anmod om certifikatet igen med Anmod nu, efter du har løst årsagen.
Alle meddelelser og løsninger samlet finder du i Let's Encrypt virker ikke: årsager og løsninger.
Certifikat aktivt, alligevel 'ikke sikker'?
Virker dit certifikat, men viser browseren ingen hængelås, eller viser den meddelelsen 'ikke sikker'? Så er det som regel en af disse årsager:
- Mixed content: din side indlæser stadig billeder, skrifttyper eller scripts via http://. Tryk i din browser på F12 og åbn fanen Konsol. Der står meddelelser med Mixed Content og adressen på hvert element, der stadig indlæses via http. Udskift de adresser med https://.
- Navnet indgår ikke i certifikatet: du åbner for eksempel www, en domænepointer eller et videresendt domæne, som ikke har et certifikat. Klik på ikonet til venstre for adressen, og se, hvilket navn certifikatet gælder for. Sørg for, at det navn peger på os, og anmod om certifikatet igen.
- Du åbner siden via http: send besøgende automatisk videre til https. Læs Tving besøgende videre til https.
Hvordan du løser mixed content i WordPress og andre websites, kan du læse i Ingen hængelås eller 'ikke sikker': løs mixed content.
Kan du ikke finde ud af det?
Bed AI assistenten i Mit WebOké om at kontrollere dit certifikat, eller opret en sag. Oplys dit domænenavn og hvad du ser under Mislykkede HTTP-kontroller.
Uddybende forklaring med skærmbilleder: Bestil et gratis Let's Encrypt certifikat i DirectAdmin vejledningen.